こんにちは。パソガジェなびのkeitoです。
ネットのニュースで大規模な個人情報流出の事件を見かけたり、スマホの画面に突然パスワード漏洩の警告が表示されたりすると、本当に背筋が凍るような思いがしますよね。自分のメールアドレスやパスワードが、知らないところで悪用されているのではないかと不安になる気持ち、とてもよく分かります。
個人情報流出チェックできるアプリや無料サイトを使ってすぐに確認したいと思っても、大切な情報を照合窓口に入力すること自体に危険性はないのか、本当に安全性を信頼できるのかと迷ってしまう方も多いはずです。さらに、これまで定番だったGoogleのダークウェブレポート機能が終了したこともあり、代替となる確認方法を探している声もよく耳にします。
そこで今回は、セキュリティツールの仕組みやガジェットが大好きな私の目線から、安心して使えるチェックアプリの選び方や、実際に流出が検知されたときの確実なリカバリー手順を分かりやすくまとめました。怪しい偽アプリをしっかり見分けながら、あなたの大切なデータを守るための手助けになれば嬉しいです。
ポイント
- 無料で安全に使える個人情報流出チェックツールの特徴と比較
- 照合時に情報が盗まれない暗号化の仕組みと危険な偽アプリの見分け方
- スマホのパスワード漏洩警告が出た際の具体的な初期対応と設定手順
- クレジットカード悪用防止策や公的機関への相談窓口の活用法
本記事にはプロモーションが含まれています
個人情報流出チェックできるアプリの選び方
ネット上に自分のアカウント情報が漏れていないか調べるツールはいくつか存在しますが、実はアプリごとに得意な監視範囲や仕組みが大きく異なります。まずは自分に合ったツールの選び方や、照合時の技術的な安全性について一緒に見ていきましょう。
無料で安全に使えるおすすめツールの比較
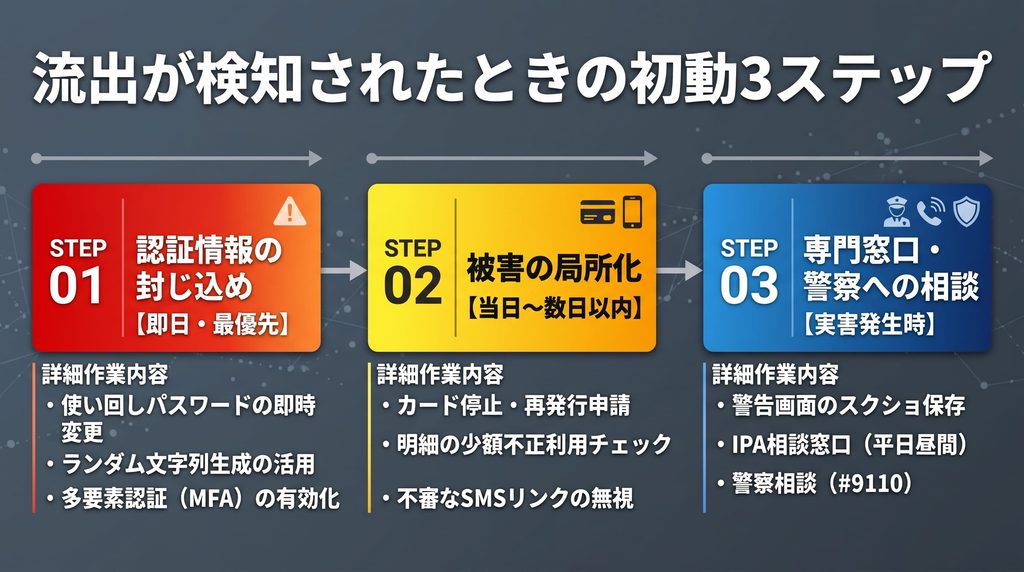
わざわざ有料の専用アプリを導入しなくても、私たちが普段持ち歩いているスマホの基本機能でかなり高精度なチェックができるってご存知でしたか。iPhoneをお使いならiOS 18から独立した「パスワード」アプリ、AndroidやChromeブラウザなら「Google パスワード マネージャー」が完全無料で利用できます。これらは端末に保存されているパスワードが既知のデータ侵害に巻き込まれていないかを自動で検知してくれる心強い味方ですよ。
より広い範囲で過去の流出履歴を調べたいなら、メールアドレスを入力するだけで世界中の侵害インシデントと照合できる「Have I Been Pwned」や、完全日本語対応の「Mozilla Monitor」といった無料Webツールが定番です。さらに、クレジットカード番号や運転免許証の流出監視、万が一の際の電話復旧サポートまで手厚くカバーしたい場合は、ノートンやトレンドマイクロなどのセキュリティ特化型製品を有料で契約するのも一つの選択肢ですね。
| ツール名 | タイプ | 料金体系 | 主な検知対象 |
|---|---|---|---|
| Apple パスワード | OS標準機能 | 完全無料 | 保存パスワード、使い回し認証情報 |
| Google パスワード マネージャー | OS標準機能 | 完全無料 | 保存パスワード、既知の漏洩データ |
| Have I Been Pwned | 脅威インテリジェンス | 基本無料 | メールアドレス、電話番号、パスワード |
| Mozilla Monitor | 脅威インテリジェンス | 基本無料 | メールアドレス、流出パスワード |
| ノートン ID アドバイザー | セキュリティベンダー | 有料(月額・年額) | クレジットカード、銀行口座、運転免許証 |
まずはスマホのOS標準機能と無料のWebツールを組み合わせて点検し、より手厚い補償や個人情報の広域監視が必要になった段階で有料プランを検討するのが、無駄な出費を抑えるスマートな進め方かなと思います。なお、各サービスの利用条件や料金は変更される可能性があるため、あくまで一般的な目安として捉え、正確な情報は公式サイトをご確認くださいね。
危険な偽セキュリティアプリの見分け方
個人情報の流出をチェックしたい読者が一番気をつけなければならないのが、ユーザーの恐怖心を煽って危険なアプリをインストールさせようとする悪質な手口です。ネットサーフィンをしている最中に、突然「警告!あなたの個人情報がダークウェブに流出しています!」といった画面が全画面で表示され、けたたましい警告音やバイブレーションで焦らされた経験はありませんか?こうした画面の正体は、詐欺的なプログラムである「スケアウェア」であることがほとんどですよ。
本物のチェックツールやOSの公式機能は、Webブラウザ上で派手なカウントダウンタイマーを出して即座の課金を迫ったり、パニックを誘発するような脅迫的な警告を出したりすることは絶対にありません。正規の通知は、端末の通知トレイや事前に登録したメールアドレス宛てに、「いつ、どのサービスから、何のデータが漏洩したか」という客観的な事実のみを機械的に通知してくれます。怪しい警告画面に遭遇しても、絶対にその場のボタンを押さない冷静さが大切です。
アプリストアでツールを導入する際も、単なる情報流出チェックアプリのはずなのに、連絡先の全読み取りやSMSの送受信、位置情報の常時取得といった不自然に過剰な権限(パーミッション)を要求してくるものは要注意。公式ストア以外の怪しいWebサイトから直接ダウンロードを促すファイルも論外です。少しでも違和感を覚えたら導入を控え、開発元企業の実績をしっかり確認しましょう。
ダークウェブ監視とメールアドレスの確認
最近よく耳にする「ダークウェブ監視」という言葉ですが、具体的に裏側で何が行われているのか気になりますよね。ダークウェブとは、特殊な暗号化通信プロトコルを使わなければアクセスできないインターネットの地下空間のことで、サイバー犯罪グループによる不正なデータ売買の温床となっています。ダークウェブ監視サービスは、こうした地下フォーラムや違法なデータ取引所を専門の巡回プログラムで常時監視し、新たなデータダンプが投下されていないかを追跡してくれる仕組みなんです。
クラッカー集団は、様々なWebサイトから盗み出したメールアドレスとパスワードの組み合わせを「コンボリスト」と呼ばれる膨大なデータセットにまとめ、闇市場で売買しています。そのため、自分のメールアドレスがそうした流通リストに含まれていないかを早期に確認できれば、攻撃者がそのデータを使って他サイトへ不正ログインを仕掛けてくる前に、先回りして防御を固めることができますよ。
ただし、ここで知っておきたいのは技術的な限界です。いかに高度なセキュリティ企業であっても、外部からのアクセスを完全に遮断した閉鎖的な犯罪コミュニティや、身代金の直接交渉サイトに留まっているデータまで100%把握することは原理的に不可能です。「通知が来ないから絶対に安心」と過信せず、日常的な防犯意識を保つことが大切かなと思います。
個人情報入力時の安全性と暗号化の仕組み
「流出しているか調べるために、アプリの検索窓にパスワードを入力したら、その入力データ自体が盗まれてしまうのでは?」と不安に思うのはごく自然なことです。結論から言うと、信頼できる正規のチェックツールであれば、あなたが入力した生のパスワード文字列がそのまま外部サーバーへ送信されることは絶対にありません。そこには数学的に極めて強固な暗号技術が組み込まれているからです。
代表的なツールであるHave I Been Pwnedなどで採用されているのが、「k-Anonymity(k-匿名性)」と呼ばれるゼロナレッジモデルです。仕組みはとてもシンプルで、まずあなたのスマホ端末の中でパスワードが40桁の不可逆なハッシュ値へと変換されます。そして端末がサーバーへ送信するのは、そのハッシュ値の「先頭5文字」だけなんです。これを受け取ったサーバーは、先頭5文字が一致する膨大な漏洩ハッシュリスト(数百〜数千件)をごっそり端末へ送り返します。
最終的な照合処理は、あなたのお手元のスマホ内部で完結します。送られてきた大量の候補の中に自分の完全なハッシュ値が含まれているかどうかをローカルで判定するため、サーバー運営者であってもあなたがどのパスワードを検証したのかを逆算することは数学的に不可能。通信経路上での盗聴リスクも完全に遮断された安全な設計になっていますよ。
グーグルのダークウェブ監視終了と代替策
これまでGoogle Oneなどの付帯機能として親しまれていた「Google ダークウェブレポート」ですが、提供終了のニュースを聞いて困惑した方も多いのではないでしょうか。手軽にGoogleアカウントの流出状況を点検できただけに、終了後の代替手段をどうすべきか悩ましいところですよね。
この変更の背景には、Googleのプライバシー戦略の再編があります。Googleは現在、一般の検索結果に露出してしまった氏名や住所、電話番号を検索画面から削除申請できる「あなたに関する検索結果」機能と、そもそもパスワードを使わずに生体認証で安全にログインする次世代規格「パスキー」の普及へ大きく舵を切りました。つまり、オープンな検索結果のクレンジングと、地下空間で取引される認証情報の保護という2つの役割が明確に切り分けられたわけです。
そのため今後の対策としては、保存済みパスワードの漏洩検知についてはAndroid標準の「Google パスワード マネージャー」に任せつつ、メールアドレスが関わる大規模な侵害履歴の調査には「Have I Been Pwned」や「Mozilla Monitor」を併用するのが賢い代替策になります。無料の標準機能とうまく組み合わせて運用していきましょう。
個人情報流出チェックできるアプリと対処法
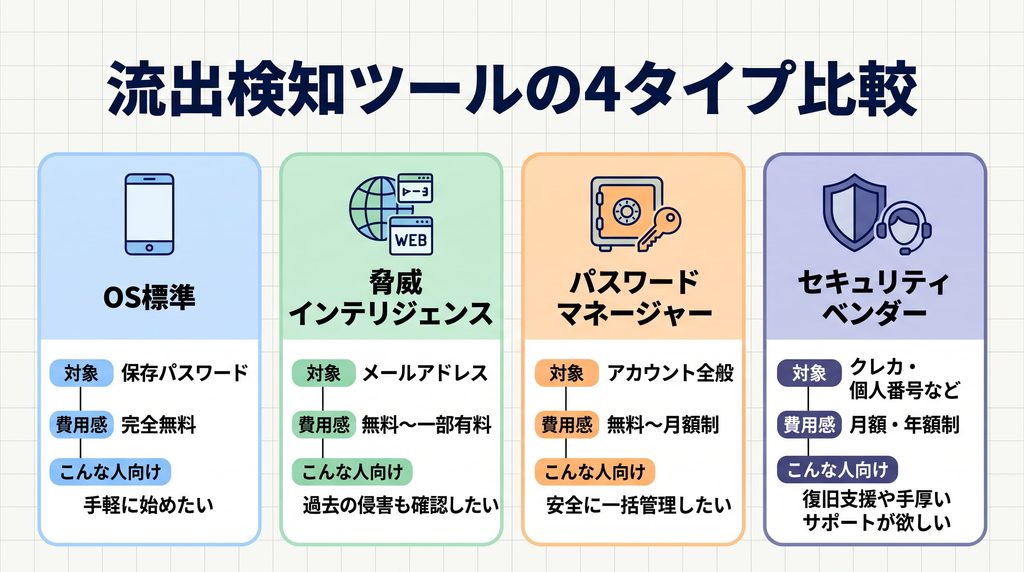
チェックアプリを使った結果、万が一「あなたの情報が漏洩しています」という判定が出てしまったら、誰だって慌ててしまいますよね。しかし、ここで焦ってパニック行動を起こすと、かえって事態を悪化させてしまう恐れがあります。被害を最小限に食い止めるための初動対応を、落ち着いて順番に進めていきましょう。
スマホのパスワード漏洩警告への初期対応
iPhoneやAndroidの画面に「漏洩の危険があるパスワードを検出しました」と警告が表示されると、今まさにスマホ本体がハッキングされたかのように感じて驚くかもしれません。ですが安心してください。この警告は端末が直接乗っ取られたわけではなく、「過去にどこかの外部サービスから流出した認証情報リストの中に、あなたが保存しているパスワードと同じ文字列が見つかりました」という通知です。
警告を受け取ったら、まずは深呼吸をして通知の詳細画面を開き、どのWebサイトのログイン情報が警告対象になっているかを確認しましょう。最も危険なのは、その流出したパスワードと全く同じ文字列を、他の主要なサービス(メインのメール、通販サイト、SNS、金融機関など)でも使い回しているケースです。
確認作業を行う際は、警告画面に表示された外部リンクから飛ぶのではなく、普段使っている正規のアプリや自分で登録したブラウザのブックマークから直接各サイトにアクセスしてください。フィッシング詐欺に巻き込まれないための基本動作ですね。
被害を最小限にするパスワード変更と認証強化
流出が判明したアカウントはもちろん、同じパスワードを使い回しているすべての外部サービスのパスワードを速やかに変更していきましょう。このとき、末尾の数字を「1」から「2」に変えるだけといった安易な変更は絶対に避けてください。攻撃者が使うツールは、そうした単純な変更パターンを瞬時に推測して突破してしまいます。
一番確実なのは、OS標準のキーチェーンやパスワードマネージャーの「自動生成機能」を使い、英数字や記号が複雑に混ざり合った推測不可能な文字列を各サイトごとに個別に割り当てることです。人間が頭で覚える必要はありません。ツールに任せて完全にバラバラのパスワードを管理するのが現代のセキュリティの基本スタイルですよ。
さらに、万が一パスワードが盗まれても不正ログインを水際でブロックできるよう、認証アプリ(Google Authenticatorなど)を使った多要素認証(MFA)を必ず有効にしてください。指紋や顔認証だけで素早く安全にログインできる「パスキー」に対応しているWebサイトであれば、迷わずパスキーへ切り替えてしまうのが一番の安全策かなと思います。
クレジットカードや金融機関の悪用防止策
もしアプリの警告内容にクレジットカード番号や銀行口座情報が含まれている場合、あるいはその懸念があるときは、一刻を争う対応が求められます。サイバー犯罪者は盗んだカードが現在も有効かどうかを確かめるために、数十円から数百円程度の極めて少額な決済(オーソリゼーション試行)を密かに実行することがあるんです。
少しでも金銭情報の流出が疑われる場合は、ただちに該当するクレジットカード会社や銀行の「紛失・盗難デスク」へ電話連絡を入れてください。事情を説明して利用監視を強化してもらうとともに、必要であればカード番号自体の無効化と再発行手続きを依頼するのが鉄則です。あわせて、過去数か月分のWEB利用明細を隅々までチェックし、身に覚えのない不審な少額引き落としがないか確認しましょう。
また、一度メールアドレスや電話番号が外部に漏れると、実在する運送業者や金融機関を装った極めて巧妙なフィッシングSMS(スミッシング)や迷惑メールが急増します。送られてきたメッセージ内のURLは絶対にタップせず、必ず公式アプリや正規の検索経由で確認する自衛策を徹底してくださいね。
被害発生時の公的相談窓口と警察への通報
自力でのパスワード変更やカード停止を行っても不安が残る場合や、実際に身に覚えのない不正送金・不正決済などの実害が発生してしまった場合は、決して一人で抱え込まずに公的な専門機関へ相談しましょう。日本国内には、サイバートラブルに関して専門的な助言をくれる公的窓口がしっかり整っています。
具体的な被害相談先としては、以下のような機関が頼りになります。
- 情報処理推進機構(IPA)情報セキュリティ安心相談窓口:ウイルス感染や不正アクセスへの技術的対処法を平日昼間に電話や専用フォームで相談可能
- 警察相談専用電話(#9110):金銭被害や脅迫、アカウント乗っ取りの実害が発生している場合の全国共通相談ダイヤル
- 各都道府県警察のサイバー犯罪相談窓口:被害届の提出や事件捜査に関する専門部署
これらの窓口や警察に相談を持ち込む際は、チェックアプリで検出された流出警告画面のスクリーンショット、侵害通知メール、不正利用された決済明細のタイムスタンプなどを客観的な証拠として保存しておくと話がスムーズに進みます。被害届の受理や返金補償の手続きなど、最終的な判断は専門家にご相談いただきながら、一つずつ確実に対応を進めていきましょう。
個人情報流出チェックアプリに関するよくある質問(FAQ)
Q1. 個人情報流出チェックアプリは本当に完全無料で使い続けられますか?
A. iPhoneの「パスワード」やAndroidの「Google パスワード マネージャー」、Webツールの「Have I Been Pwned」などは完全無料で利用できます。一方で、クレジットカードや公的個人番号の常時監視、専任スタッフによる電話復旧支援などが付帯するセキュリティベンダー製品は有料サブスクリプションとなるのが一般的です。無料ツールで十分なケースも多いため、目的に応じて使い分けるのがおすすめですよ。正確な料金プランは各社公式サイトをご確認ください。
Q2. 流出チェックのためにメールアドレスを入力しても本当に安全ですか?
A. Have I Been Pwnedなど信頼と実績のある正規サービスであれば、入力された情報が悪用される心配はまずありません。パスワード照合には端末内で処理を完結させる「k-匿名性」という暗号技術が使われており、平文のデータがそのまま送信されることはないからです。ただし、知名度のない怪しいサイトに個人情報を入力するのは危険ですので、広く知られた実績のあるサービスに限定して利用してくださいね。
Q3. 一度ダークウェブに流出してしまった個人情報は完全に削除できますか?
A. 残念ながら、一度サイバー空間の闇市場に拡散してしまったデータを物理的に回収・消去することは不可能です。チェックアプリの役割も「流出の事実を素早く検知すること」にとどまります。データが漏れたことを前提として、速やかにパスワードを変更し、多要素認証を設定して他人がログインできない状態へ封じ込めることが現実的な防御策になります。
Q4. スマホにパスワード漏洩の警告が出た場合、放置しても大丈夫ですか?
A. 放置するのは非常に危険です。漏洩したパスワードを他のサービスでも使い回している場合、攻撃者にリスト型攻撃を仕掛けられ、SNSや通販サイト、決済サービスなどを芋づる式に乗っ取られるリスクが高まります。通知に気づいたら先延ばしにせず、当日中に主要アカウントのパスワード変更と認証強化を行うことを強くおすすめします。
個人情報流出チェックできるアプリの活用まとめ
ここまで、個人情報流出チェックできるアプリの選び方や安全性の仕組み、そして警告が出た際の具体的なリカバリー手順について詳しく見てきました。自分のデータが漏洩しているかもしれないと聞くと強い不安を感じるものですが、アプリの特性を正しく理解し、適切な手順を踏んで対処すれば過度に恐れる必要はありませんよ。
普段の生活防衛としては、まずiPhoneやAndroidに備わっているOS標準のパスワード管理機能を第一防衛ラインとしてフル活用しましょう。そして、過去の広範な侵害履歴が気になったタイミングで信頼できる無料Webツールをセカンドオピニオンとして活用する。この組み合わせだけでも、大半のアカウント乗っ取り被害は未然に防ぐことができるはずです。
万が一アプリから流出を検知された場合は、焦らず「パスワードの変更」「推測不能なランダム文字列の適用」「多要素認証の有効化」を淡々と進めていってくださいね。なお、ツールの機能や料金などは改定される場合があるため、あくまで一般的な目安として捉え、正確な情報は公式サイトをご確認ください。金銭被害などのトラブルに関する最終的な判断は専門家にご相談いただきつつ、個人情報流出チェックできるアプリを味方につけて安心なデジタルライフを送りましょう!